Los cursos presenciales y online impartidos por un instructor sobre Seguridad de Aplicaciones demuestran, mediante prácticas interactivas, cómo utilizar las mejores prácticas, herramientas y técnicas de seguridad para identificar, prevenir y mitigar las vulnerabilidades en las aplicaciones.
La formación en Seguridad de Aplicaciones está disponible como "formación en vivo online" o "formación en vivo presencial". La formación en vivo online (también conocida como "formación remota en vivo") se lleva a cabo a través de una sesión interactiva mediante escritorio remoto. La formación en vivo presencial puede realizarse localmente en las instalaciones del cliente en Santiago o en los centros corporativos de capacitación de NobleProg en Santiago.
La Seguridad de Aplicaciones también se conoce como AppSec.
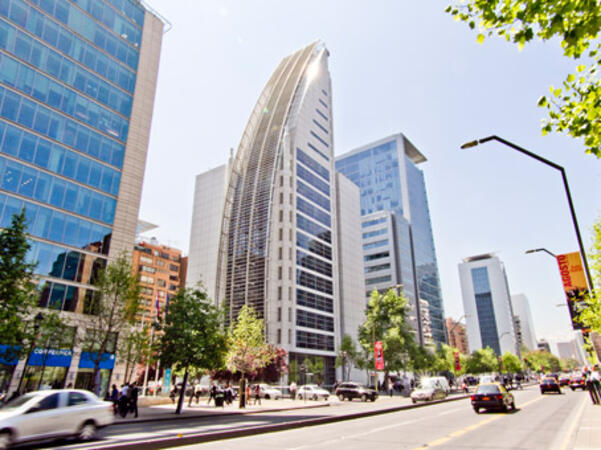
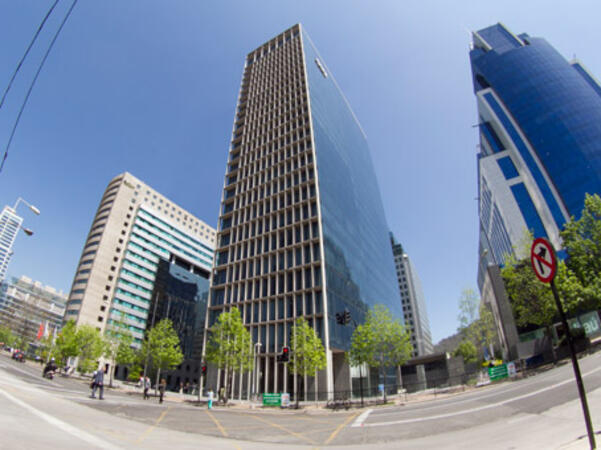
El centro tiene su propio estacionamiento subterráneo seguro y está protegido 24 horas con circuito cerrado de televisión. Está a sólo unos minutos caminando desde la estación de metro subterránea. El aeropuerto Internacional Arturo Benítez Meriono está a 26 km de distancia.
El Centro Vitacura, en Santiago esta ubicado en el piso 15 de uno de los edificios más nuevos de gran altura en la ciudad, situado cerca de El Bosque, un distrito de negocios atractivo y residencial, y junto al World Trade Center de Santiago. El centro tiene su propia barra de café y estacionamiento subterráneo vigilado. Hay buenas conexiones de transporte público, y el aeropuerto internacional está a 40 minutos en auto.
Esta formación en vivo impartida por un instructor en Santiago (en línea o presencial) está dirigida a desarrolladores de nivel intermedio a avanzado que desean comprender y aplicar prácticas de codificación segura, identificar riesgos de seguridad en el software e implementar defensas contra ciberamenazas.
Al finalizar esta capacitación, los participantes podrán:
Comprender las vulnerabilidades de seguridad comunes en aplicaciones web y de software.
Analizar amenazas de seguridad y técnicas de explotación utilizadas por atacantes.
Implementar prácticas de codificación segura para mitigar riesgos de seguridad.
Utilizar herramientas de pruebas de seguridad para identificar y corregir vulnerabilidades.
Esta capacitación en vivo sobre Santiago cubre los principios de ECDE, ayudando a los profesionales a integrar la seguridad en todo el ciclo de vida de DevOps. Aprenderá a proteger pipelines de CI/CD, implementar prácticas de codificación segura y prepararse para la certificación mediante laboratorios prácticos y ejercicios guiados.
Este curso en Santiago cubre los fundamentos de la seguridad de red y la comunicación segura. Explora las primitivas criptográficas, los algoritmos criptográficos prácticos y los protocolos de seguridad como SSL/TLS. Los participantes aprenderán a identificar vulnerabilidades y aplicar prácticas de programación segura.
Esta capacitación en Santiago enseña programación segura en C y C++, cubriendo desbordes de búfer, uso tras liberación y validación de entradas. Los participantes aplican técnicas defensivas y análisis estático para construir software reforzado, resistente a los ciberataques y las vulnerabilidades del mundo real.
Domine la seguridad avanzada de Java cubriendo JEE, servicios web y criptografía en Santiago. Este curso proporciona ejercicios prácticos para la codificación segura, ayudando a los desarrolladores a identificar y mitigar eficazmente las vulnerabilidades comunes y las deficiencias críticas en las aplicaciones Java.
Hoy en día existen diversos lenguajes de programación que permiten compilar código para los entornos .NET y ASP.NET. Este ambiente ofrece potentes herramientas para el desarrollo de seguridad; no obstante, los desarrolladores deben saber aplicar técnicas de programación a nivel de arquitectura y de código para implementar la funcionalidad de seguridad deseada, evitar vulnerabilidades o limitar su explotación.
El objetivo de este curso es enseñar a los desarrolladores, mediante numerosos ejercicios prácticos, cómo prevenir que código no confiable realice acciones privilegiadas, proteger recursos mediante autenticación y autorización robustas, establecer llamadas a procedimientos remotos (RPC), gestionar sesiones, implementar distintas alternativas para cierta funcionalidad, entre otros aspectos.
La introducción a diferentes vulnerabilidades comienza presentando problemas de programación típicos cometidos al utilizar .NET, mientras que el análisis de las vulnerabilidades de ASP.NET también aborda diversas configuraciones del entorno y sus efectos. Finalmente, el tema de las vulnerabilidades específicas de ASP.NET no solo trata sobre algunos desafíos generales de seguridad en aplicaciones web, sino también sobre problemas especiales y métodos de ataque, como la manipulación del ViewState o los ataques de terminación de cadenas.
Los participantes que cursen este aprendizaje
Comprenderán los conceptos básicos de seguridad, ciberseguridad y programación segura.
Conocerán vulnerabilidades web más allá de las OWASP Top Ten y sabrán cómo evitarlas.
Aprendarán a utilizar diversas características de seguridad del entorno de desarrollo .NET.
Obtendrán conocimiento práctico en el uso de herramientas de prueba de seguridad.
Conocerán errores comunes en la codificación y cómo evitarlos.
Recibirán información sobre algunas vulnerabilidades recientes en .NET y ASP.NET.
Obtendrán fuentes adicionales y lecturas complementarias sobre prácticas de codificación segura.
Desarrolla aplicaciones PHP seguras en Santiago dominando la prevención de inyecciones, el manejo de sesiones y la mitigación avanzada de vulnerabilidades. Este curso cubre la seguridad del lado del cliente, la criptografía y las prácticas de endurecimiento, garantizando que tu código resista los ataques modernos de Internet y cumpla con los estándares de la industria.
Esta formación guiada por un instructor en Santiago proporciona una introducción práctica al Ciclo de Vida de Desarrollo Seguro de Microsoft. Los participantes aprenden prácticas seguras de diseño y codificación para detectar deficiencias tempranas, cubriendo vulnerabilidades comunes como desbordes de búfer y inyección SQL a través de ejercicios prácticos.
En este curso en vivo con instructor en Santiago, los participantes aprenderán cómo formular una estrategia de seguridad adecuada para enfrentar el desafío de la seguridad en DevOps.
Este curso cubre los conceptos de programación segura en Java utilizando la metodología OWASP. Aprenda a identificar amenazas web, prevenir ataques comunes como XSS y CSRF, e implementar principios de diseño seguro. Únase a esta formación práctica en Santiago para mejorar eficazmente sus habilidades en seguridad de aplicaciones.
Este curso dirigido por un instructor en Santiago cubre conceptos de codificación segura y principios de seguridad de ASP.NET. Aprenda a aplicar la metodología OWASP, implementar autenticación y autorización robustas, y prevenir ataques de inyección, XSS y CSRF para construir aplicaciones web resistentes y seguras.
Leer más...
Última Actualización:
Reseñas (7)
Los distintos tipos de ataques para exponer o crear vulnerabilidades en la web, cómo puedo prevenirlos y qué herramienta o herramientas puedo utilizar para garantizar que la aplicación que estoy desarrollando esté protegida y sea difícil de hackear.
Glyssa Mae Betonio - Metropolitan Bank and Trust Company
Curso - Application Security for Developers
Traducción Automática
La experiencia compartida, el saber hacer del profesor y su valor son importantes.
Carey Fan - Logitech
Curso - C/C++ Secure Coding
Traducción Automática
el conocimiento del instructor era muy alto - sabía de lo que estaba hablando y conocía las respuestas a nuestras preguntas
Adam - Fireup.PRO
Curso - Advanced Java Security
Traducción Automática
El tema es actual y necesitaba estar al día
Damilano Marco - SIAP s.r.l.
Curso - Secure Developer Java (Inc OWASP)
Traducción Automática
Introducción a los muchos tipos diferentes de comportamientos inseguros.
Zhongqi
Curso - Secure Developer .NET (Inc OWASP)
Traducción Automática
La práctica de los laboratorios
Angel - Vodacom
Curso - How to Write Secure Code
Traducción Automática
Muy bueno para entender cómo un hacker podría analizar sitios en busca de debilidades y las herramientas que podrían emplear.
Cursos de Fin de Semana de Seguridad de Aplicaciones en Santiago, Capacitación por la Tarde de Seguridad de Aplicaciones en Santiago, Seguridad de Aplicaciones con instructor en Santiago, Capacitación de Fin de Semana de Seguridad de Aplicaciones en Santiago, Clases Particulares de Seguridad de Aplicaciones en Santiago, Seguridad de Aplicaciones coaching en Santiago, Cursos por la Tarde de Seguridad de Aplicaciones en Santiago, Cursos de Formación de Seguridad de Aplicaciones en Santiago, Seguridad de Aplicaciones boot camp en Santiago, Instructor de Seguridad de Aplicaciones en Santiago, Seguridad de Aplicaciones en sitio en Santiago, Capacitador de Seguridad de Aplicaciones en Santiago, Cursos Privados de Seguridad de Aplicaciones en Santiago, Clases de Seguridad de Aplicaciones en SantiagoCursos de Fin de Semana de Application Security en Santiago, Capacitación por la Tarde de Application Security en Santiago, Application Security con instructor en Santiago, Capacitación de Fin de Semana de Application Security en Santiago, Cursos de Formación de AppSec en Santiago, Capacitador de AppSec en Santiago, Clases Particulares de Application Security en Santiago, Clases de Application Security en Santiago, Instructor de AppSec en Santiago, Application Security en sitio en Santiago, Cursos por la Tarde de AppSec en Santiago, Cursos Privados de Application Security en Santiago, Application Security boot camp en Santiago, AppSec coaching en Santiago